ISO 27001 Compliance
Comprehensive ISO 27001 certification services to implement a robust Information Security Management System (ISMS) for your organization.
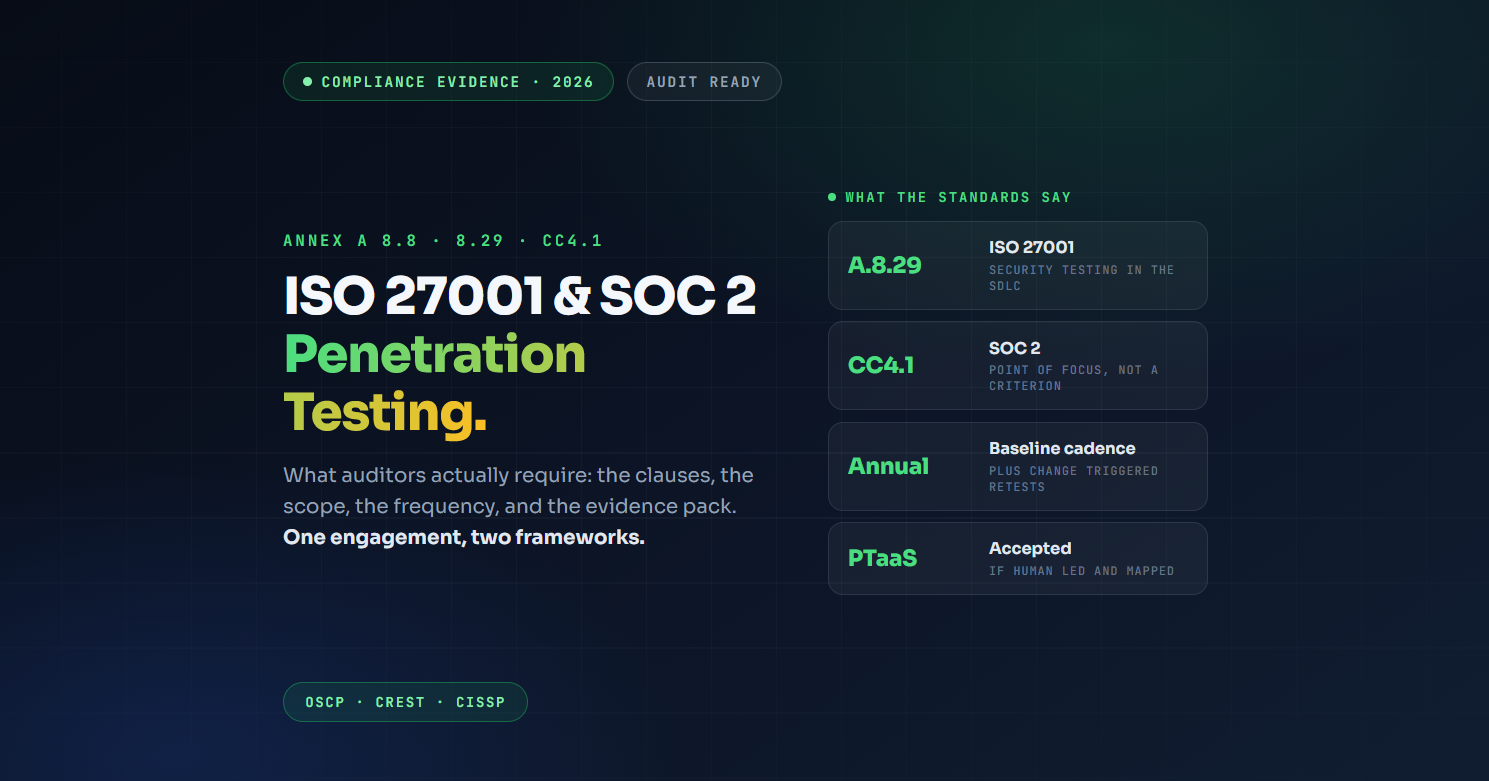
Need a pentest for your certification or surveillance audit? See ISO 27001 penetration testing.
Comprehensive ISO 27001 Approach
Our proven methodology combines gap assessment, ISMS implementation, and certification support for successful ISO 27001 achievement
Gap Assessment
Comprehensive evaluation of current ISO 27001 compliance status
Key Capabilities
ISMS Implementation
Complete Information Security Management System implementation
Key Capabilities
Certification Support
End-to-end support for ISO 27001 certification achievement
Key Capabilities
ISO 27001 Control Domains
Fourteen domains covering all aspects of information security management
Information Security Policies
Management direction and support
Organization of Information Security
Internal organization and mobile devices
Human Resource Security
Before, during, and after employment
Asset Management
Responsibility and information classification
Access Control
Business requirements and user access
Cryptography
Cryptographic controls
Physical & Environmental Security
Secure areas and equipment
Operations Security
Operational procedures and responsibilities
Communications Security
Network security and information transfer
System Acquisition
Development and supplier relationships
Supplier Relationships
Information security in supplier relationships
Incident Management
Information security incident management
Business Continuity
Information security continuity
Compliance
Legal and contractual requirements
ISMS Dashboard
Real-time ISO 27001 compliance monitoring and control effectiveness tracking
Gap Analysis Report
Detailed assessment of compliance gaps against ISO 27001 controls
Implementation Plan
Step-by-step roadmap to achieve ISO 27001 certification
ISMS Documentation
Complete set of ISO 27001-compliant policies and procedures
Ready for ISO 27001 Certification?
Start with our comprehensive gap assessment to identify your current compliance status and create your certification roadmap.
Learn More About ISO 27001
Guides on ISO 27001 pentest requirements and SOC 2 comparisons